
Certificat SSL automatique : chaque domaine chiffré, sans échéance à surveiller
Un certificat qui expire un vendredi soir, et votre site devient un avertissement que personne ne franchit. Avec Klacos, chaque domaine que vous ajoutez reçoit son certificat, renouvelé bien avant l’échéance, sans redémarrage. Vous préférez vos propres certificats ? Ils passent en priorité.
Un certificat expiré, c’est un site que personne ne voit
Quand un certificat expire, les navigateurs affichent un avertissement au lieu de votre site, et la plupart des visiteurs s’en vont. Avec des dizaines de domaines, une échéance finit tôt ou tard par passer inaperçue.
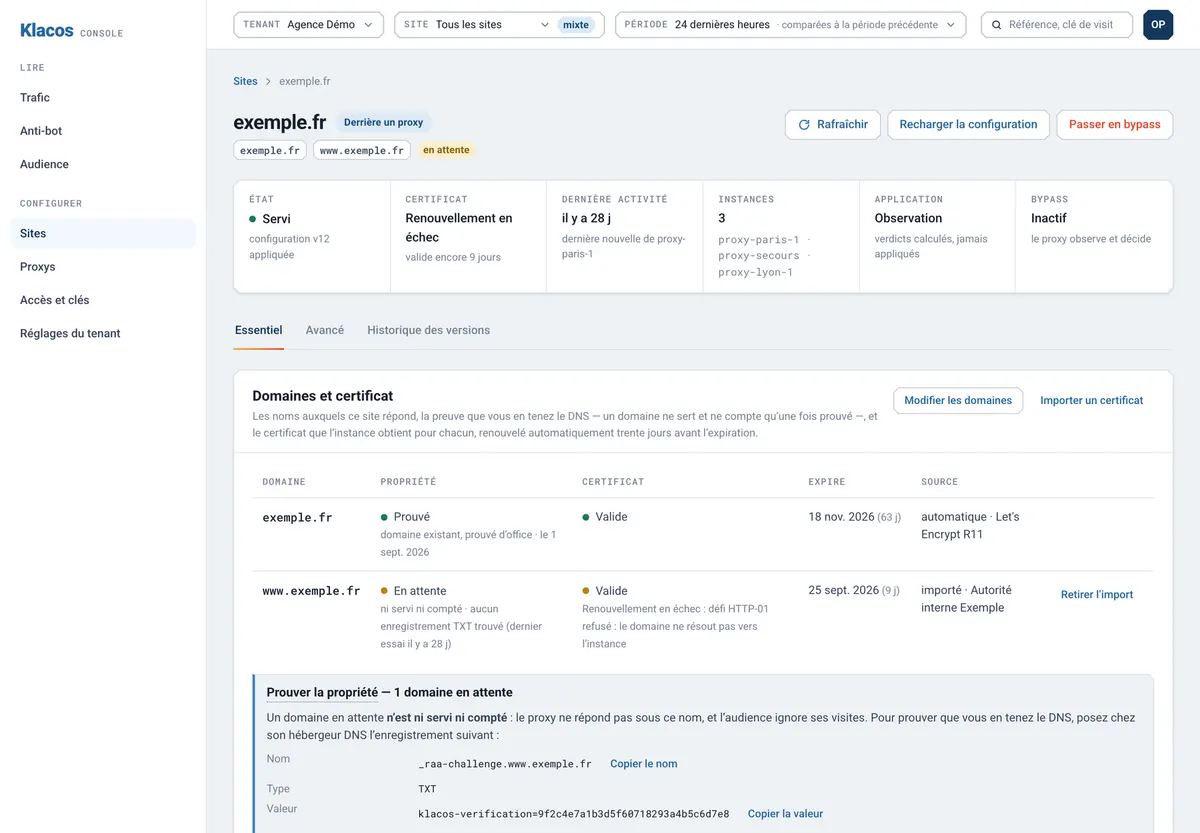
Klacos obtient le certificat de chaque domaine que vous ajoutez, le renouvelle 30 jours avant l’échéance et l’applique à chaud, sans couper une connexion. Si un renouvellement échoue, la console le signale tout de suite, puis à 30 et à 7 jours de l’expiration, longtemps avant que vos visiteurs ne voient une erreur. Un certificat que vous avez acheté s’importe et passe en priorité, avec les mêmes alertes.
Les clés des certificats obtenus automatiquement restent sur la machine qui sert votre site : la console n’en reçoit que la description, comme le domaine et l’échéance.
Le chiffrement de vos domaines, sans rien à surveiller
Obtenu seul
Renouvelé à l’avance
Vos certificats
Tous vos domaines
HTTPS partout
Alertes à temps
TLS récent
En-têtes de sécurité
Les bons en-têtes, sans casser votre site
Les en-têtes de sécurité indiquent au navigateur de toujours passer par https, de ne pas deviner le type d’un fichier, de ne pas transmettre l’adresse complète de vos pages à d’autres sites, ou de ne pas laisser votre site s’afficher dans le cadre d’un autre. Le jeu courant s’ajoute d’un bouton, site par site.
Il n’est jamais imposé, parce qu’un en-tête trop strict peut casser une intégration ou un outil que vous utilisez. Vous l’activez quand vous êtes prêt, et vous le retirez de la même façon. Pour fermer une partie du site plutôt que la chiffrer, voyez les règles d’accès. Les certificats font partie de la protection de votre site, et le même service garde vos pages rapides et en ligne.
Questions sur les certificats SSL
Que dois-je faire pour obtenir un certificat ?
Faire pointer votre domaine vers Klacos, et prouver une fois dans la console qu’il est à vous, par un enregistrement DNS. Le certificat suit, sans autre manipulation.
Puis-je garder le certificat que j’ai acheté ?
Oui. Importé, il passe en priorité, et la console vous prévient avant son expiration comme pour les autres.
Les sous-domaines sont-ils couverts ?
Chacun reçoit son propre certificat. Si vous importez un certificat joker, il couvre un niveau de sous-domaines.
Le lien vers mon serveur est-il chiffré aussi ?
Il peut l’être : votre serveur peut être joint en https, avec vérification de son certificat.
Chiffrez chaque domaine sans y penser
Demandez un accès anticipé, ou parlons des domaines et des certificats que vous gérez aujourd’hui.